

过去两年,硅谷和科技圈拼了命让大模型「变聪明」。
但当模型走出对话框、戴上工牌变成 Agent,从 Palantir 的 AIP 现场到各家大厂的落地内网,企业的 CTO 们突然发现, 智商不再是首要矛盾,失控的权限,才是灾难的源头。
给一个 Agent 分配账号,它能秒读 SharePoint、跑 SQL、改代码,甚至在 ERP 里点下付款审批。它不是雇员,却有系统凭证;它不是传统软件,却可以主动调用工具、访问数据并执行任务。
过去二十年,企业网安的潜台词无非是「管住人和设备,守好自家庭院」,但今天,一个合法的 Agent 拿着合法的 Token,在合法的业务流里,因为逻辑漂移或是一句有毒的 Prompt,就能干出谁都没料到的越权操作。
这时候,谁说了算?
这也是这一轮网安重估与过去最大的不同, AI 一方面降低了攻击门槛,另一方面又创造了新的安全对象:模型、Agent、MCP、机器身份、企业数据和 Runtime(运行时)。
换句话说,网安的控制面,正无可逆转地从外围网络和终端,砸向身份、数据和 Runtime(运行时)。
一、「网安」,为什么突然又成了 AI 主线
过去十几年,企业网安大致形成了一套稳定的分工。
防火墙负责网络入口,EDR 盯住终端,IAM 管理身份和登录,数据安全负责敏感信息,SOC 则负责处理已经发生的告警。
这套体系的底层逻辑很简单, 一直围绕人和设备展开——操作者要么是员工,要么是入侵者, 那只要能够识别这个人是谁、设备是否可信、网络连接是否安全,大部分问题就已经有了比较成熟的处理方式。
Agent 把这套逻辑打得稀碎。
一个 Agent 即便身份合法、登录正常,也依然可能因为权限过大、错误调用工具,或者受到恶意 Prompt 和外部内容影响,做出原本没有人预期的行为。
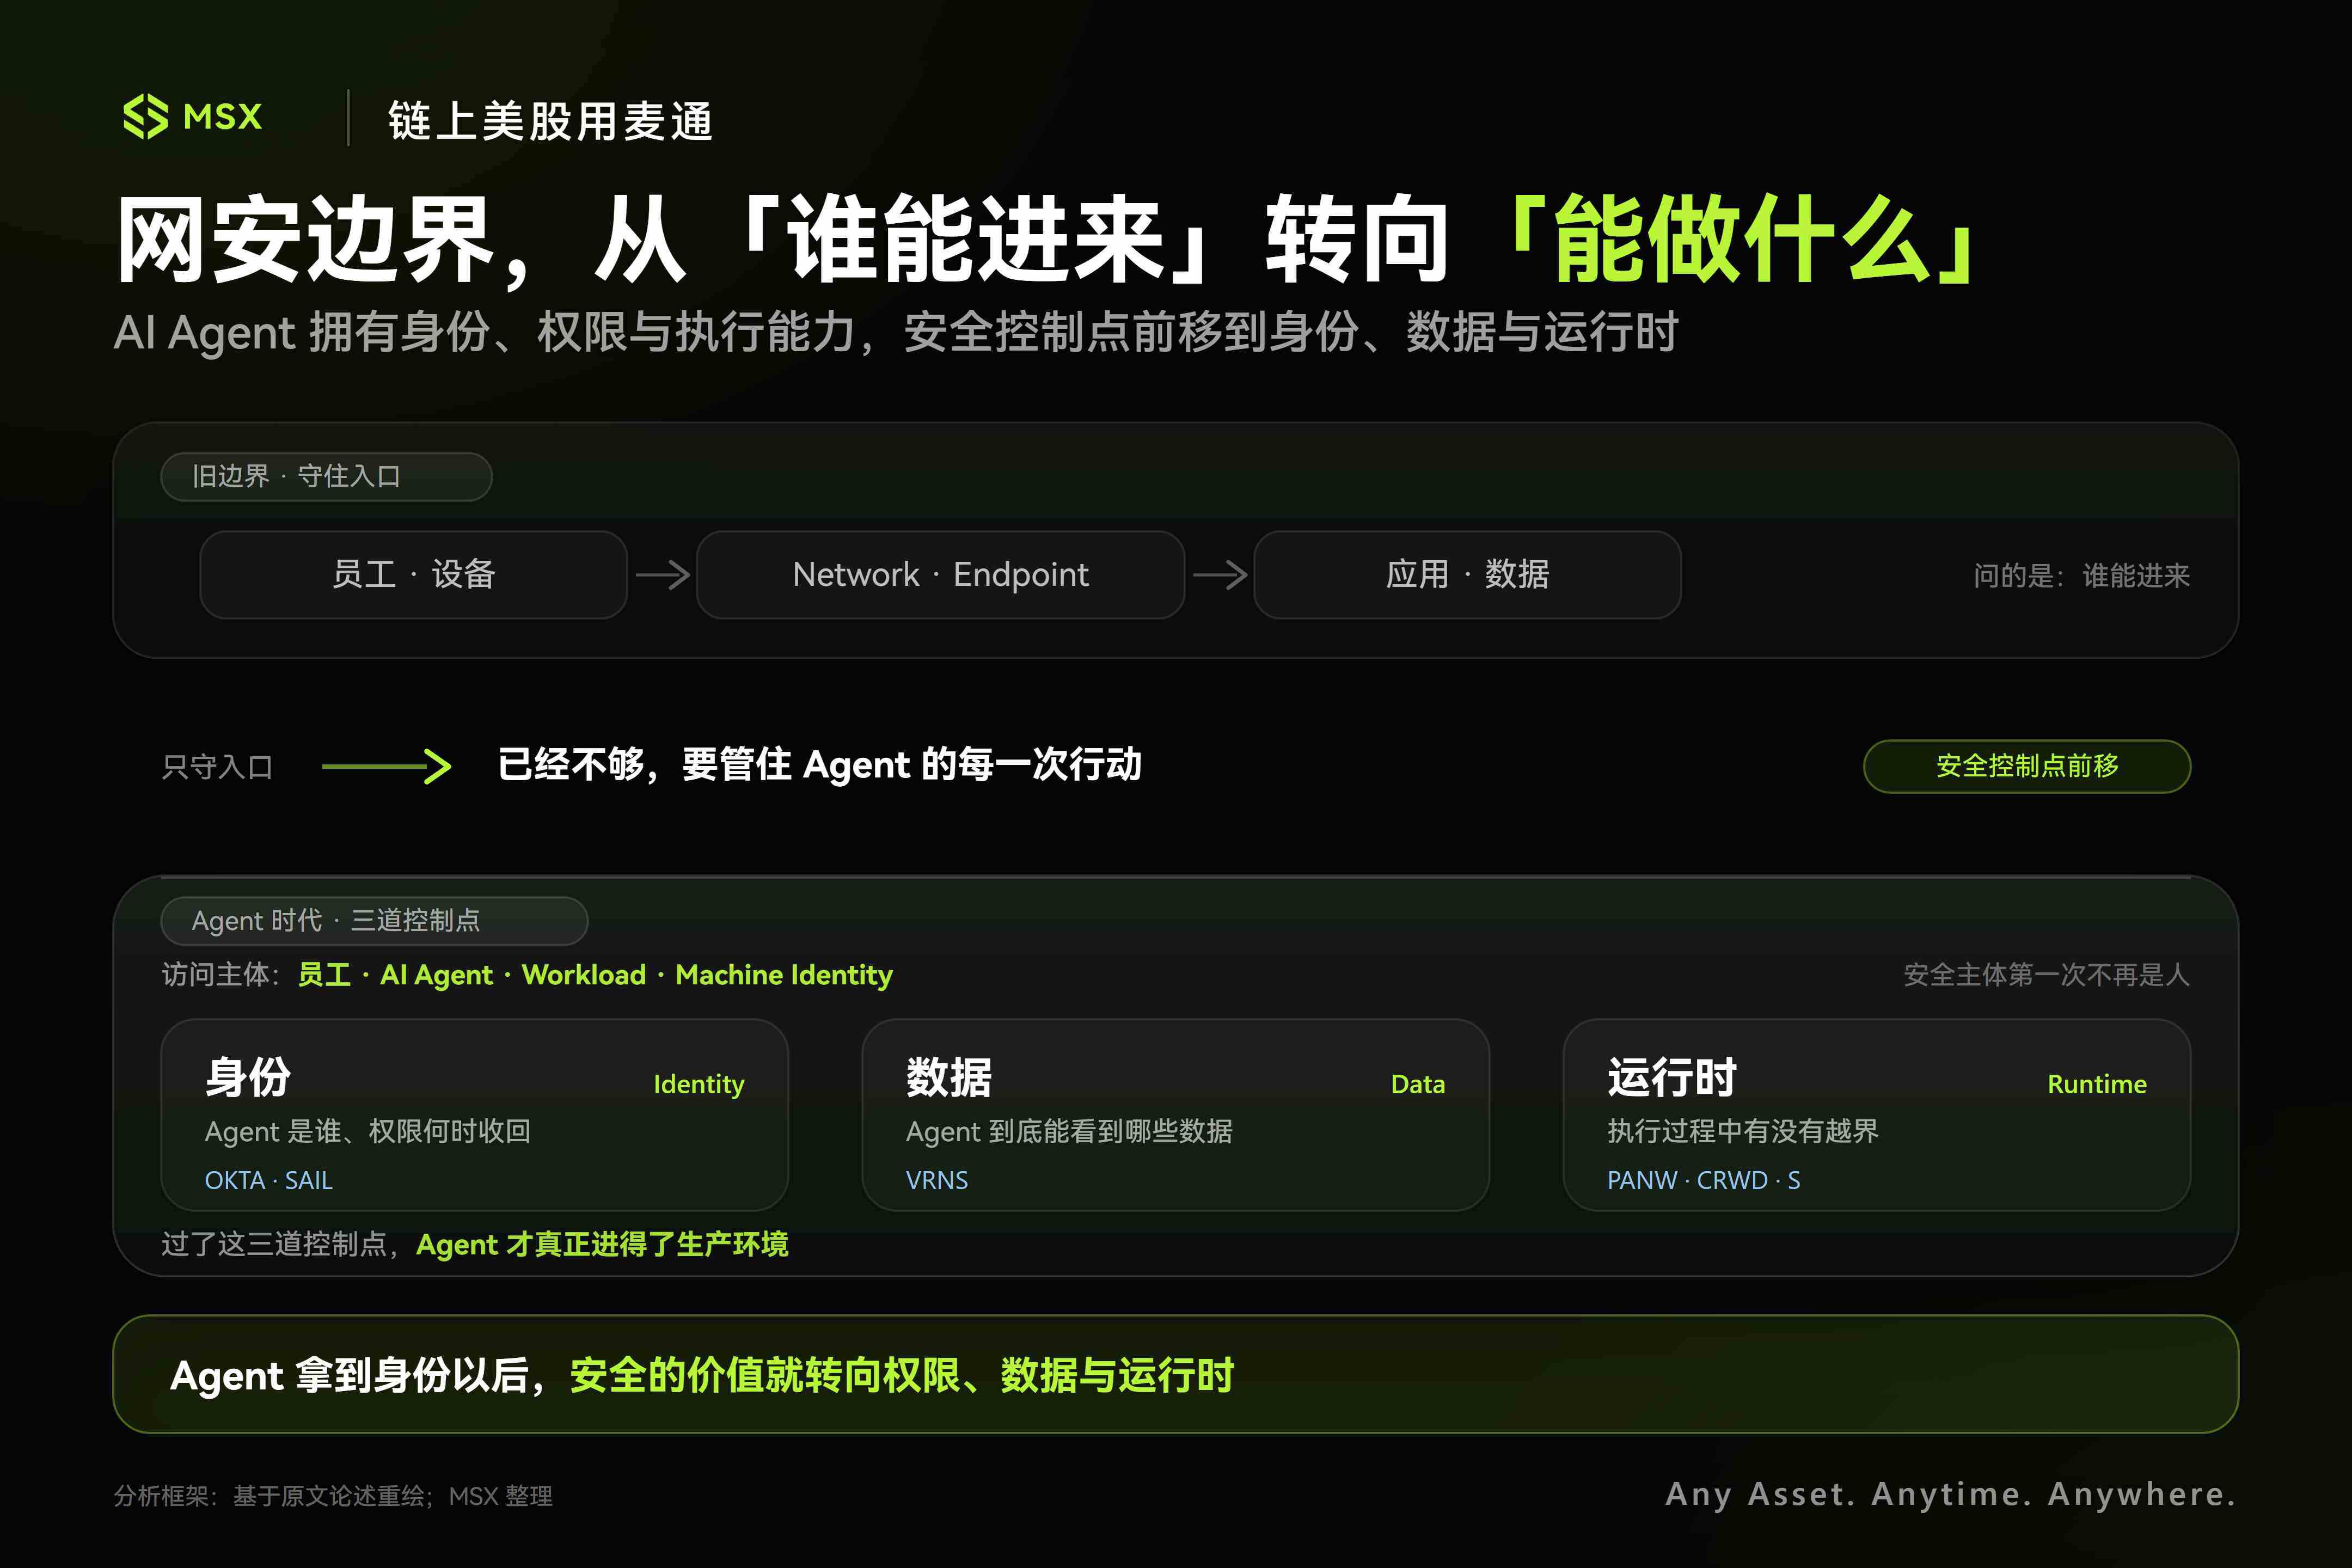
因此,企业安全必须多回答一个过去从没遇到过的问题,那就是 它现在做的事,到底还符不符最初给它授权的目的?
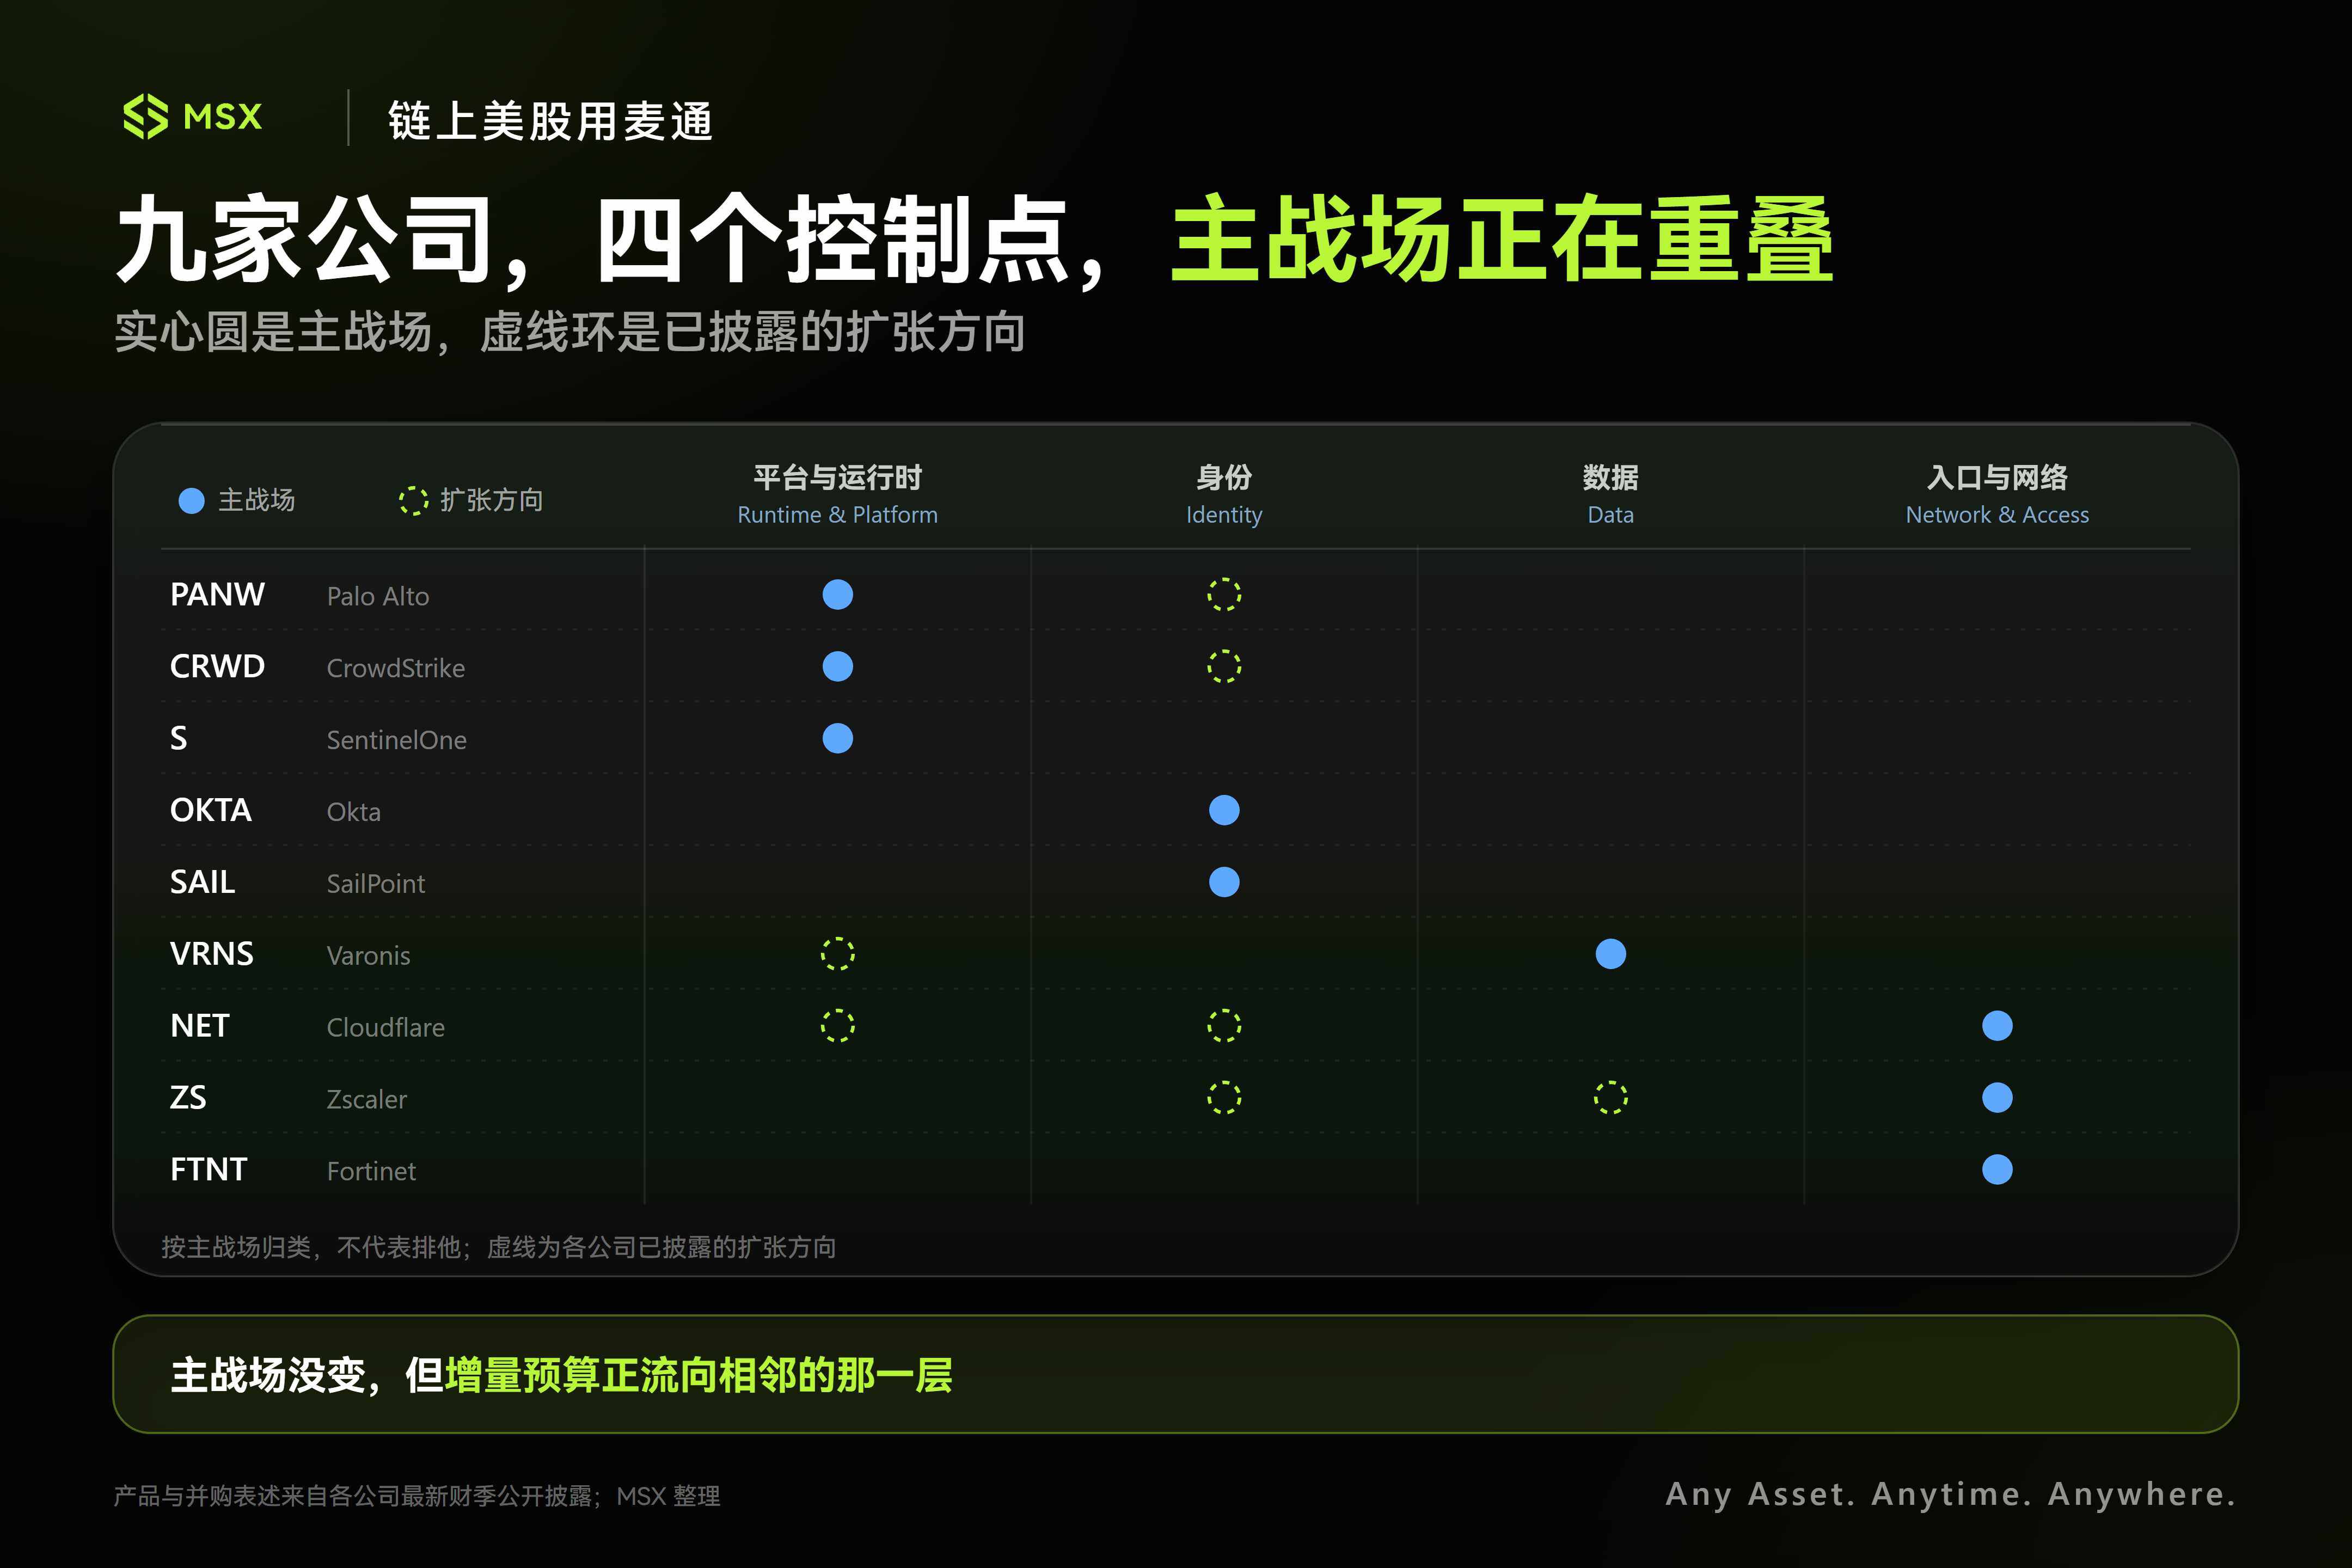
如果沿着 Agent 真正进入企业之后的链路来看,目前这批网安公司其实可以分成三派:一类负责搭平台,一类控制身份和数据,另一类守住网络和访问入口。
二、从 PANW、CRWD 到 SAIL、VRNS,谁卡在真正的咽喉上?
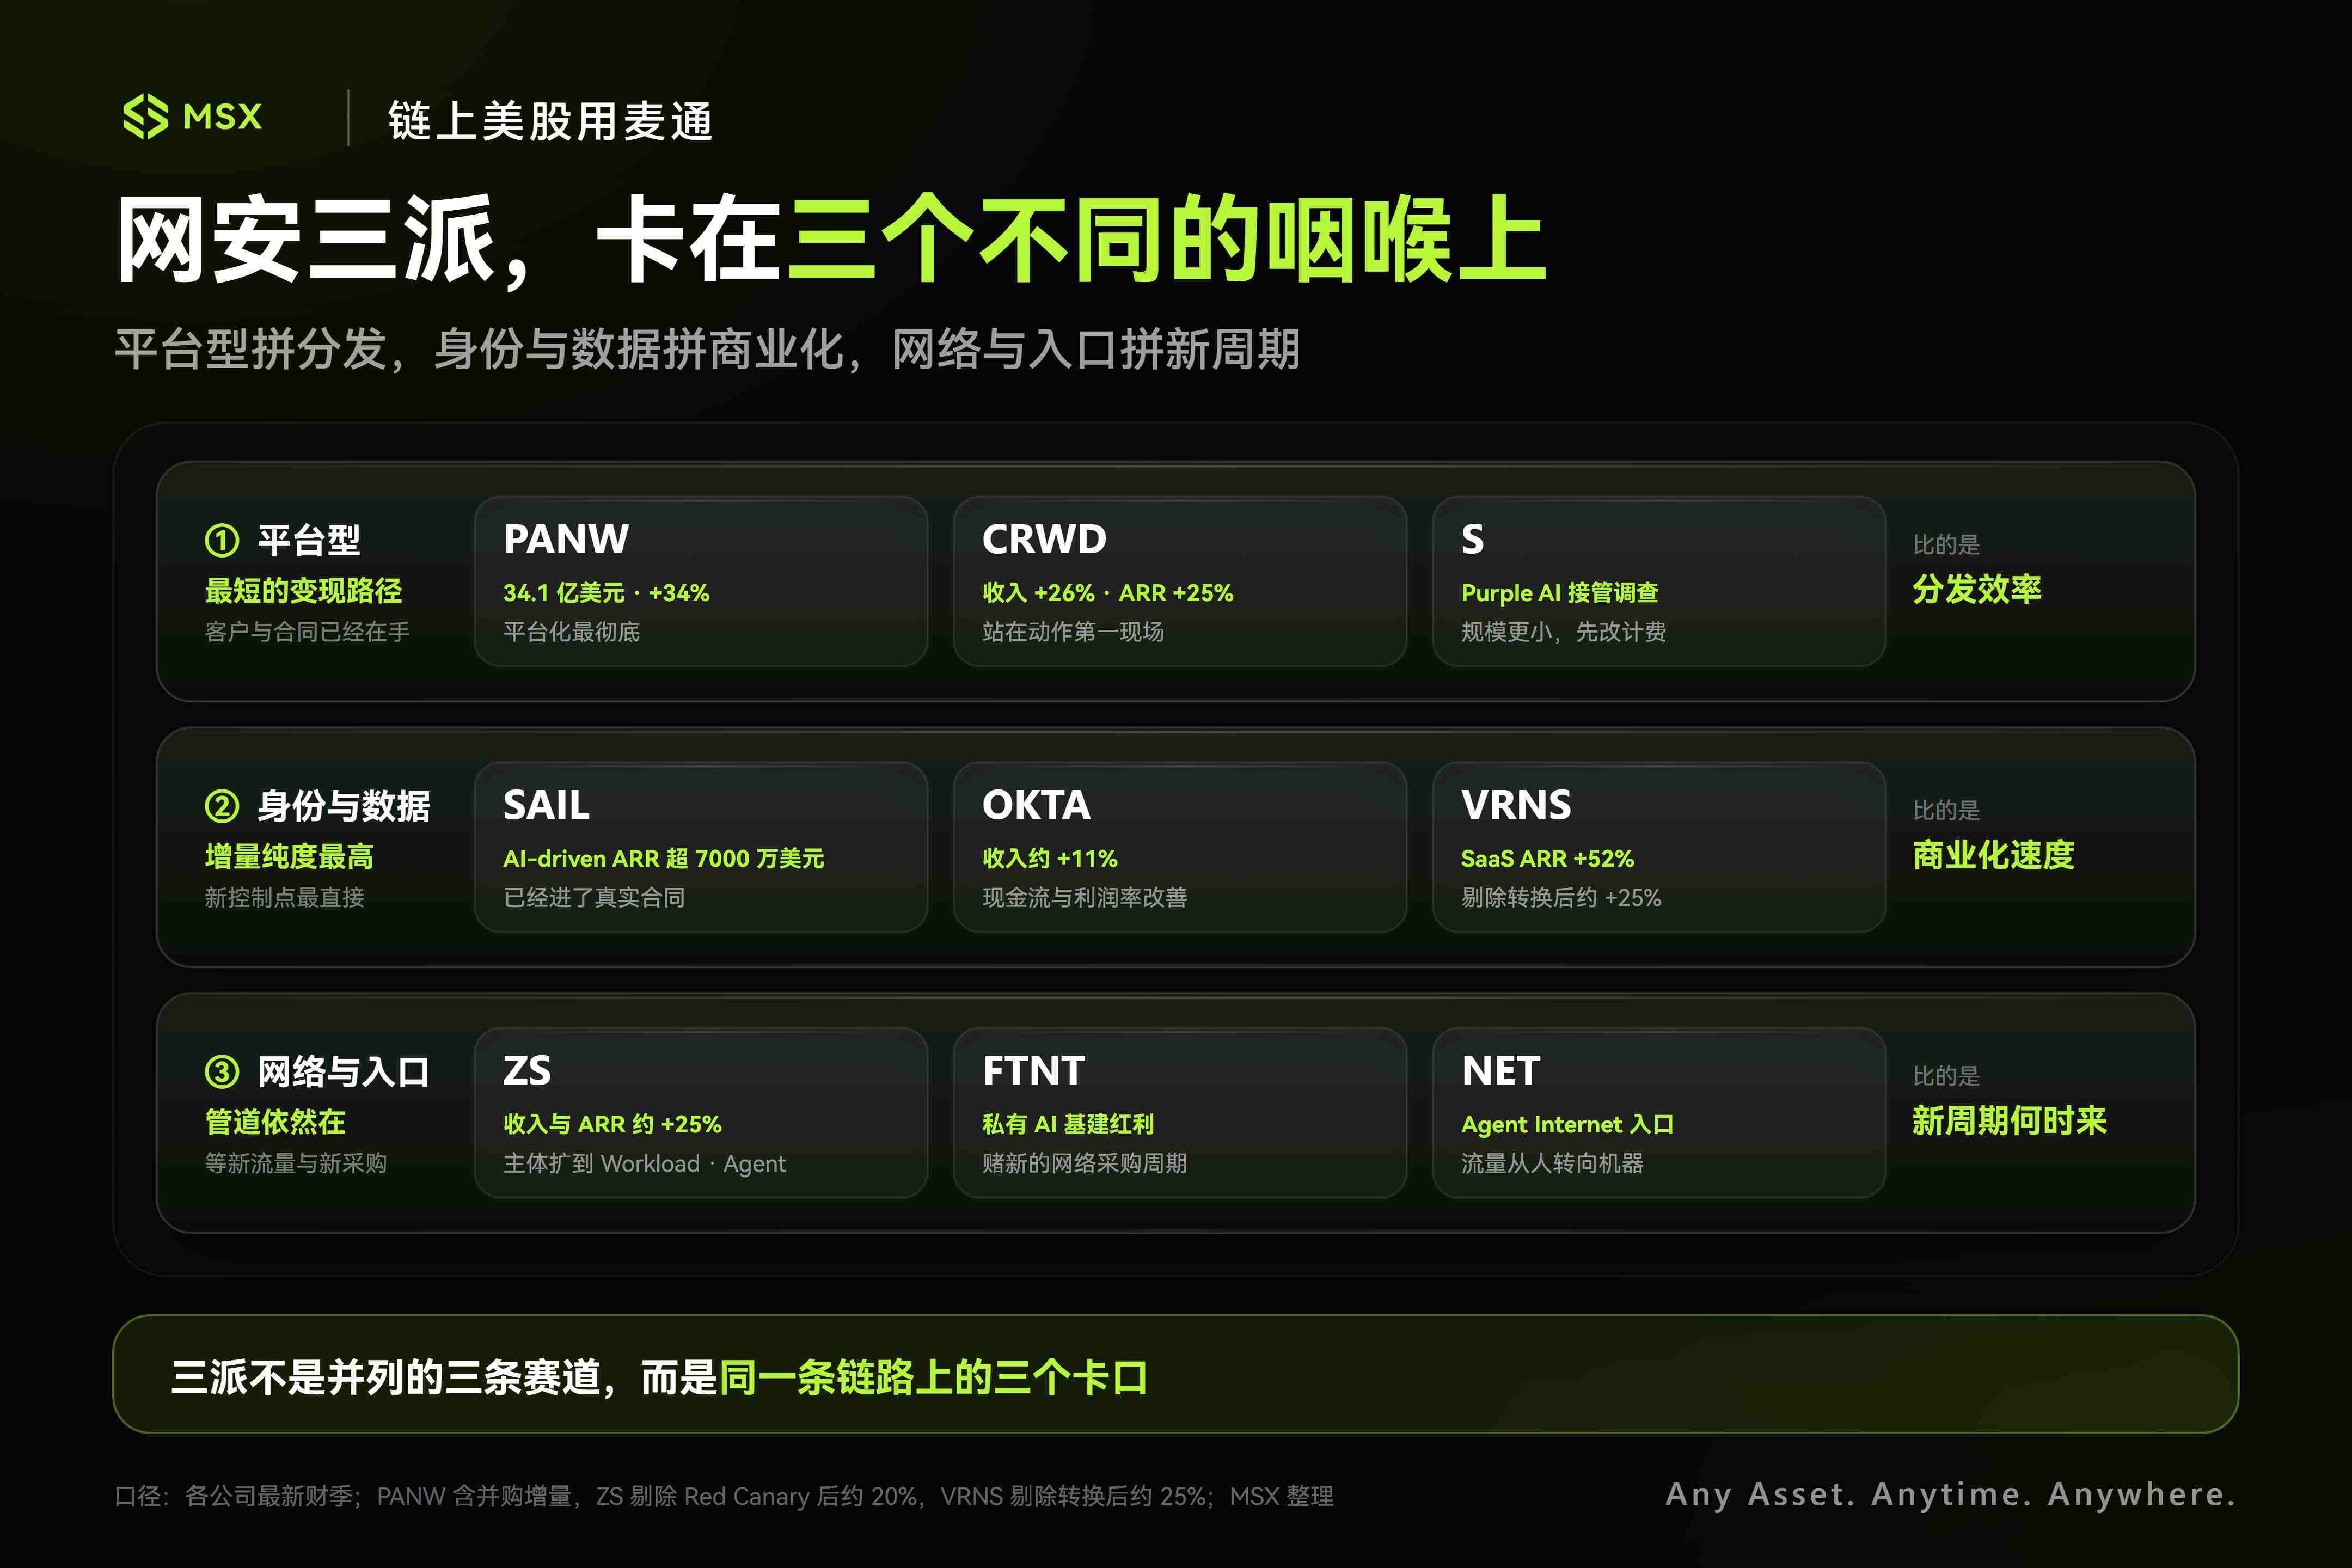
1.PANW、CRWD、S:平台型巨头,最短的商业化变现路径
Palo Alto Networks(PANW)仍然是平台化最彻底的一家。
它早已经不再只依赖传统防火墙,而是把 Network Security、Cloud Security、SOC、Identity 和 AI Security 不断往一个平台里收,Prisma AIRS 现在已经覆盖模型、数据、AI Application 和 Agent,同时加入 AI Runtime Firewall、Red Teaming 等能力。
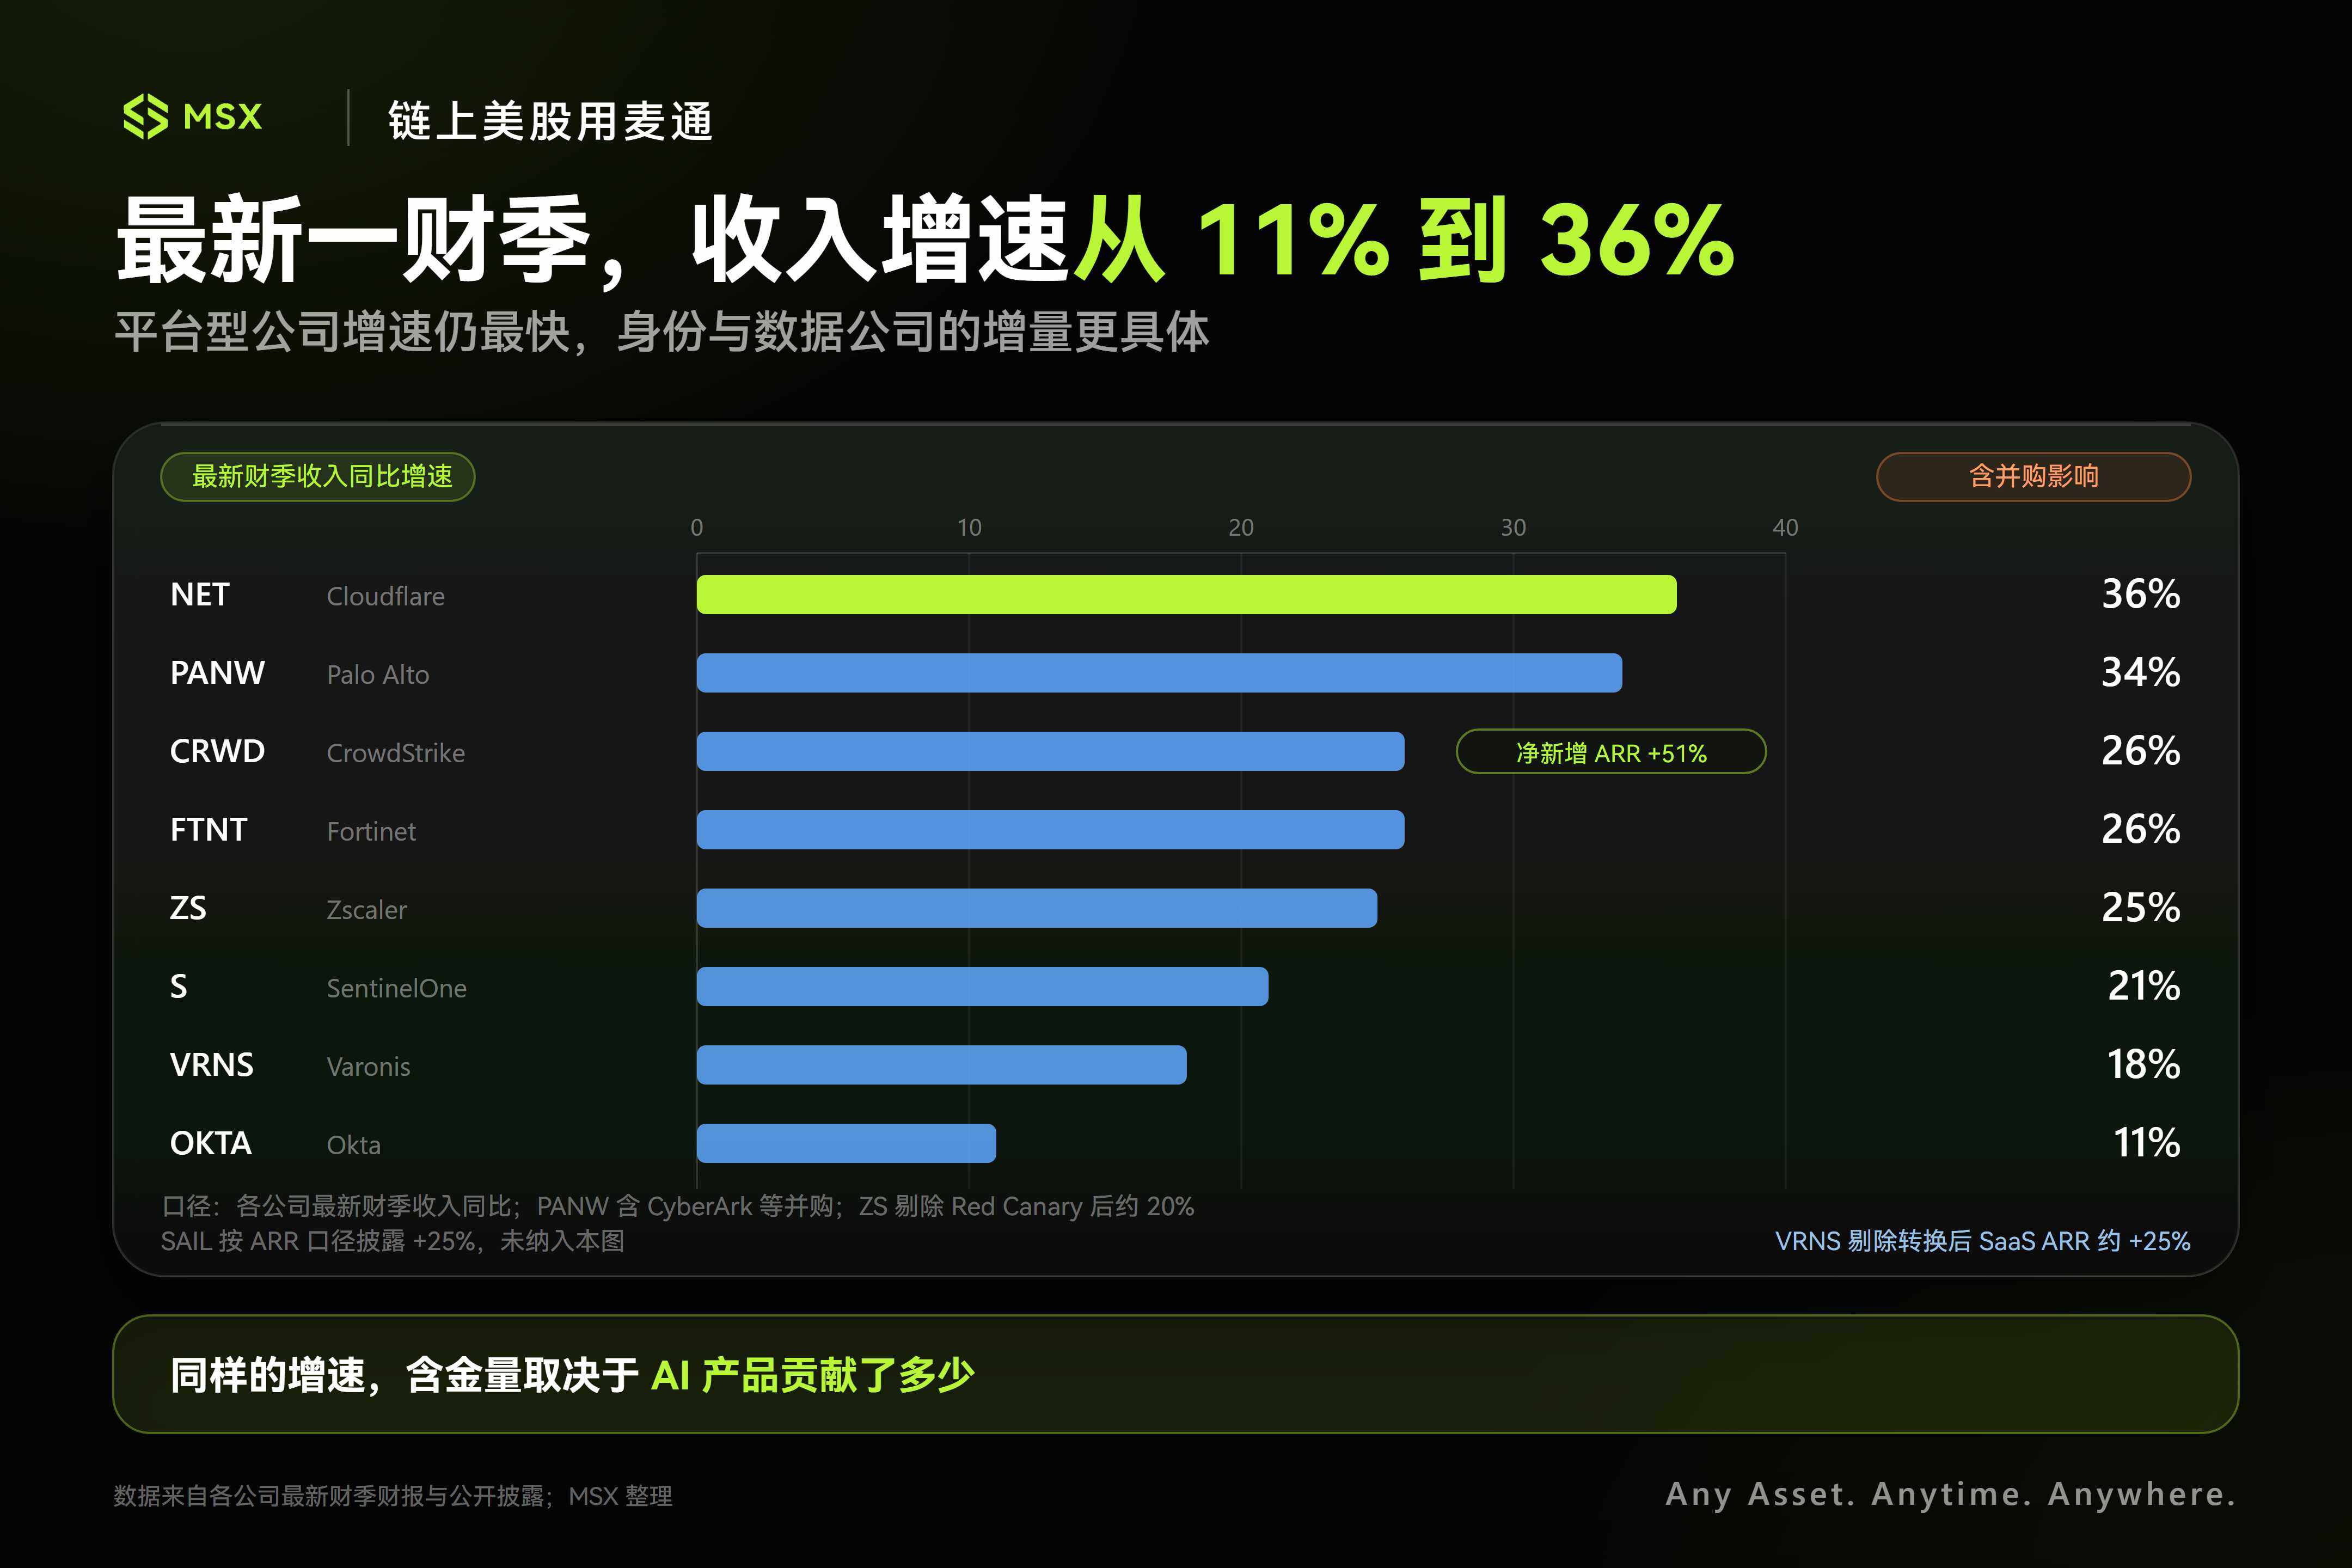
因此 PANW 想解决的其实是整条链路,包括 AI 使用什么模型、访问什么数据、调用什么工具,以及真正运行起来以后,有没有发生异常行为。最新季度公司收入达到 34.1 亿美元,同比增长 34%,虽然包含了并购增量,但 还是说明,当新的安全预算出现时,大平台通常拥有最短的商业化路径。
毕竟客户已经在那里,合同已经在那里,新产品可以直接往原有体系里做交叉销售。
CrowdStrike(CRWD)的切入点则不同,相比更聚焦执行层。
Agent 的推理或许在云端,但真正的动作落地——跑脚本、写临时文件、调系统进程,最终还是发生在服务器、容器或员工终端上,这恰好是 Falcon 平台的舒适区,把端点遥测(Telemetry)顺理成章延展到 Runtime,CRWD 天生就站在动作发生的第一现场。
因此 CRWD 最核心的资产一直是 Falcon 平台,以及从大量 Endpoint 和 Cloud Workload 中积累的 Telemetry,最新季度收入同比增长 26%,ARR 同比增长 25%,净新增 ARR 的表现更强,也说明 CRWD 正在从 Endpoint 向 Identity、Cloud、Runtime 和 SOC 扩张。
SentinelOne(S)走的也是类似方向,只是规模明显更小。
它的 Purple AI 野心更激进一点,与其做辅助工具,不如让 Security Agent 接管初级分析师的工作流,进一步走向自动调查、关联事件和触发响应。
如果这一步真正跑通,AI 改变的就不只是网安公司的产品功能,而是安全软件本身的使用方式与计费模式。
2.OKTA、SAIL、VRNS:增量纯度最高的新安全锁
如果说 PANW 和 CRWD 这种平台胜在体量,那 Agent 带来的原生增量,最先击中的其实是 Identity 和 Data。
Okta(OKTA)和 SailPoint(SAIL)都在往 Agent Identity 扩,只是两家的传统优势不同。
Okta 更靠近 Authentication 和 Access Management,处理的是「你是谁、能不能登录、可以访问哪个应用」;SailPoint 则更偏 Identity Governance,关心的是一个权限为什么存在、谁批准的、应该保留多久,以及任务结束以后是否应该被回收。
放在人身上,这套治理已经很复杂,放到 Agent 身上,问题无疑会更棘手。因为 Agent 生命周期可能很短,也可能长期存在,还可能调用多个工具、继承用户权限,甚至进一步生成新的 Agent。
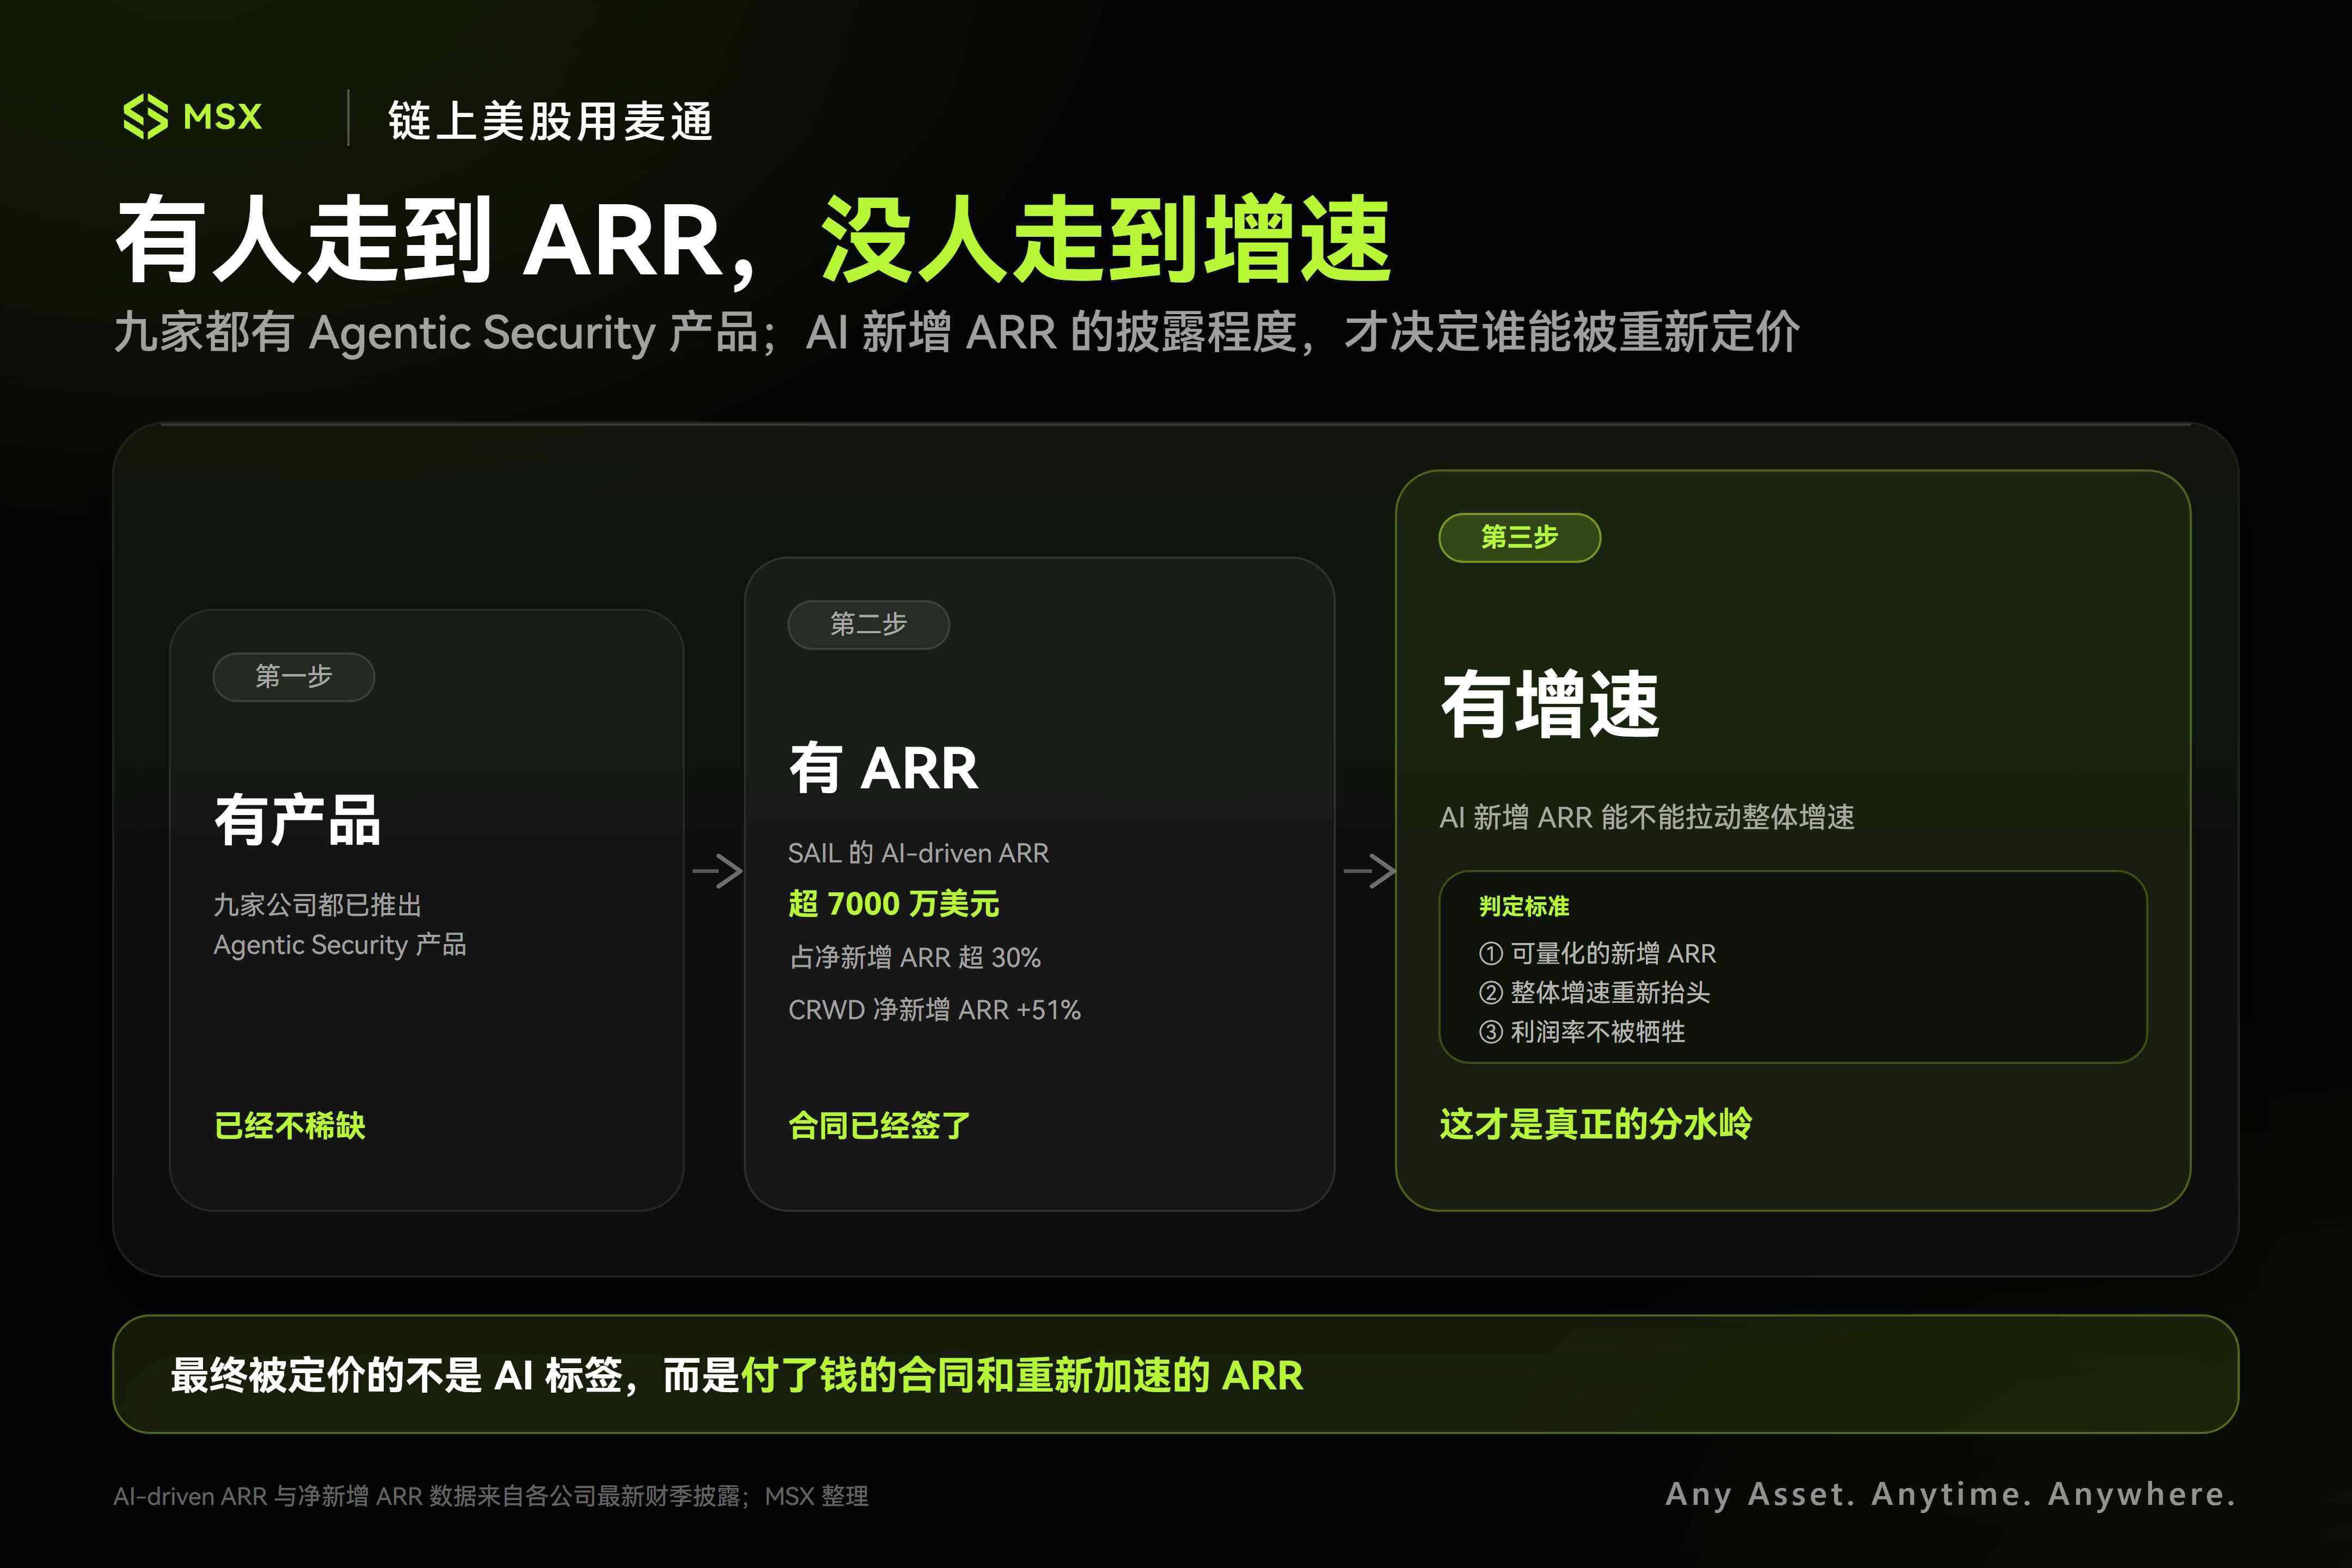
这也是 SAIL 最近数据里比较值得看的部分,它最新季度 ARR 同比增长 25%,SaaS ARR 增长 36%,更重要的是,公司披露 AI-driven ARR 已经超过 7000 万美元,AI 产品贡献了超过 30% 的净新增 ARR,证明 Identity 已经从产品故事进入真实合同。
相比之下,OKTA 最新季度收入增长约 11%,现金流和利润率持续改善,但整体增速明显低于头部网安平台,所以下一阶段真正需要证明的,是这些新产品什么时候能够重新影响整体增长曲线。
VRNS 则站在另一条非常直接的 Agent 逻辑上,也就是数据,而它长期做的就是敏感数据发现、权限分析、数据分类和威胁检测,现在又开始把 AI Governance 和 AI Runtime 加入同一套体系。
毕竟 Agent 越强,企业越需要先搞清楚一件事,这个 Agent 到底能看到什么。最新季度 VRNS 总收入同比增长约 18%,SaaS ARR 同比增长 52%,当然这个 52% 里包含大量传统客户向 SaaS 迁移的影响,如果剔除 conversion,SaaS ARR 增速约为 25%。
所以 VRNS 目前真正值得观察的,是 SaaS 转型效应逐渐淡化以后,AI Data Security 能不能接过增长。
如果 Agent 真正进入企业生产环境,那么数据权限很可能不是一个「可选安全模块」,而会成为部署之前必须先解决的问题。
3.FTNT、ZS、NET:网络主体变了,管道依然在
Agent 带来的变化,并不意味着传统网络安全会失去价值,只是 未来访问企业应用和互联网的,不再只有员工和设备。
Zscaler(ZS)的 Zero Trust 过去主要管理 Employee → Application,未来会逐渐扩展为 Employee + Workload + Agent → Application,那 Agent 数量越多,需要被认证、授权和隔离的机器访问也会越多。
因此只要机器访问的流量指数级爆发,Zero Trust 网关的计费点就在。
最新季度 ZS 收入和 ARR 都增长约 25%,不过剔除 Red Canary 并购影响后,两项增速更接近 20%,从这个角度看,ZS 后面真正要验证的,是 Agent-to-App 这套新需求能不能重新推动新增 ARR 加速。
Fortinet(FTNT)的 AI 逻辑则更偏基础设施,吃到了私有化部署的红利。
它并不是典型的 Agent Security 公司,但如果越来越多金融、医疗、大企业和政府项目建设自己的 GPU 集群、Private Cloud 和 AI Factory,网络隔离、东西向流量、防火墙、SASE 和安全运营的需求自然都会增加。
这些恰好是 Fortinet 长期积累的能力,换句话说, 它赌的是传统基建在新算力周期的刚需,以及 Private AI 会不会开启一轮新的企业网络与安全采购周期。
Cloudflare 又更特殊,它胃口最大,估值也最贵(延伸阅读《 GPT、Claude、Grok 集体掉线,为啥都怀疑 Cloudflare? 》)。
NET 本来就不能简单归类成网安公司。CDN、WAF、DDoS、Zero Trust、Workers 和全球 Edge Network,使它同时处在互联网基础设施、云和安全几个位置,Agent 普及以后,互联网本身的流量结构也可能改变。
过去更多是 Human-to-Web,未来会出现越来越多 Agent-to-API、Agent-to-Agent。Agent 会自己访问网站、调用模型、执行代码,甚至完成机器支付,说到底,Cloudflare 真正押注的,并不只是 AI Security,而是一个更大的变化:
如果互联网越来越多的流量由机器主动产生,NET 能不能成为这层 Agent Internet 的重要入口,这也是它相比其他网安公司的最大不同——想象空间更大,但估值里提前反映的预期也更多。
三、估值分水岭:看谁先把 Agent 算进 ARR
把产业逻辑放回基本面和估值,市场其实已经给出了很诚实的用脚投票:
- 高溢价阵营(CRWD、NET):维持 20%+ 甚至更高的成长预期, 市场交易的是它们借 AI 继续扩充 TAM 的想象力,给的 EV/Sales 始终在最高一档;
- 质量防御阵营(PANW、FTNT):增速没有那么狂暴,但 依靠平台深度、网络基础设施属性和极其扎实的自由现金流托底;
- 弹性待证阵营(SAIL、VRNS、ZS、OKTA):估值中枢相对克制,但也意味着机会, 只要有一家能率先证明 Agent 产品正在实质性拉动净增 ARR,就容易迎来一轮估值修复;
走到现在,网安的 AI 叙事已经走过了「黑客也在用 AI,所以全行业受益」的撒胡椒面阶段。
因为这个逻辑太宽了,几乎每家网安公司都可以讲,都可以发布 Copilot、Agent、Runtime Security 或 Agent Identity,也都可以解释为什么 AI 会扩大自己的 TAM。
现在真正出现分化的,是企业自己开始大规模使用 AI,于是 原来的安全架构也必须跟着重新设计,就看谁能够把这些新需求清楚地算进自己的财报里,并进一步带动整体收入重新加速。
这才是 PANW、CRWD、SAIL、VRNS、ZS、FTNT 和 NET 能够被放到一起讨论的原因,可以预见的是,它们之间的差异反而会越来越大。
平台型公司比的是分发效率,身份和数据公司比的是新控制点能不能快速商业化,网络与基础设施公司则要证明 Agent 和 Private AI 最终会带来新的流量与采购周期。
所以 这轮行情往后走,最值得看的,就是谁能够最早证明,Agent 正在改变自己的增长曲线。
这也是为什么 SAIL 最近披露的 AI-driven ARR,会比单纯发布一个 Agent 产品更值得关注。只要 AI 产品真的有人买,新增 ARR 开始出现,整体增长重新抬头,且这些收入最后还能变成利润和现金流,那资本市场自然会用脚投票。
从这个角度看,网安并不是 AI 主线之外突然冒出来的一条新故事。
AI 越能干,企业对「失控」的恐惧就越深,而 这一轮网安行情的赢家,就看谁能最快把这种恐惧,兑换成每个季度财报里实打实的现金流。
关注 官方 X ,获取美股资讯
加入 官方社群 ,讨论热点话题